
Gli hacker pubblicano dati italiani e minacciano i clienti Revolut
Online una prima tranche degli “Italian Files”


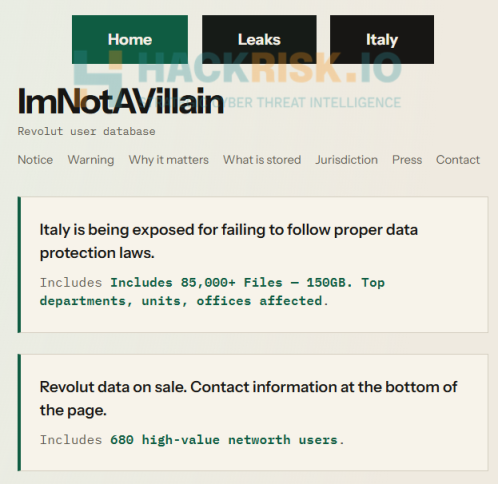
Dalla Pec istituzionale della Prefettura di Reggio Calabria al dark web. Il caso Revolut entra in una nuova e più inquietante fase: dopo il tentativo di ottenere un riscatto milionario dalla fintech, il gruppo che si presenta con il nome “IAmNotAVillain” ha iniziato a pubblicare una parte del materiale che sostiene di avere sottratto e annuncia la vendita dei dati. Nel mirino non ci sarebbe più soltanto Revolut: gli hacker starebbero ora minacciando direttamente anche i clienti coinvolti e le istituzioni italiane.
I dati finiscono sul dark web
Nelle ultime ore è comparsa sul dark web una prima tranche dei cosiddetti “Italian Files”. Tra il materiale mostrato come prova dagli attaccanti figurerebbero documenti d’identità, informazioni riferibili ad appartenenti alle forze dell’ordine, Pec compromesse e documentazione riservata proveniente da uffici pubblici. Secondo quanto ricostruito dal Corriere della Sera e riportato anche da Sky Tg24, sarebbero emersi anche riferimenti ad autorizzazioni per l’ingresso di armi. È però necessario distinguere ciò che è stato accertato dalle rivendicazioni del gruppo. Gli hacker sostengono infatti di avere a disposizione circa 147 gigabyte di dati riferibili al ministero dell’Interno, per decine di migliaia di file. La sottrazione di quell’intero archivio, tuttavia, non è stata confermata dagli accertamenti investigativi fin qui resi noti. Il materiale pubblicato nelle ultime ore potrebbe consentire nuove verifiche sulla reale portata dell’intrusione.
«Vendiamo i dati». E compare la richiesta ai singoli clienti
Il tentativo di estorsione nei confronti di Revolut prevedeva inizialmente una richiesta di 3 milioni di dollari in criptovalute. Scaduto l’ultimatum, gli attaccanti hanno cambiato strategia. Al Corriere della Sera l’autore dell’attacco ha dichiarato di avere avviato ufficialmente la vendita delle informazioni e sostiene che i singoli soggetti coinvolti possano chiedere la cancellazione dei propri dati dal database soltanto dietro pagamento. Una promessa che, naturalmente, non offre alcuna garanzia che il materiale venga effettivamente distrutto o non sia già stato copiato e ceduto ad altri. Sul dark web sarebbero state pubblicate, come dimostrazione, immagini riconducibili ad alcuni titolari degli account e documentazione sulle loro operazioni. In uno dei file segnalati comparirebbero 719 pagine di transazioni effettuate attraverso Revolut da uno dei clienti interessati.
Gli italiani: 8 secondo il Viminale, «almeno 15» per l’hacker
C’è poi un nuovo elemento sul numero degli italiani coinvolti. Il 18 settembre la sottosegretaria all’Interno Wanda Ferro, rispondendo a un’interrogazione parlamentare, aveva riferito che Revolut aveva comunicato il coinvolgimento di 680 clienti complessivi, dei quali 8 italiani. Nella stessa occasione era stato reso noto che il Csirt Italia dell’Agenzia per la cybersicurezza nazionale aveva accertato, analizzando una delle comunicazioni fraudolente, la compromissione di un indirizzo Pec riferibile alla Prefettura di Reggio Calabria. L’hacker fornisce ora una versione diversa e sostiene che gli italiani presenti nel database siano «almeno 15», ai quali si aggiungerebbero persone residenti all’estero ma in possesso di documenti italiani. Si tratta, allo stato, di una dichiarazione dello stesso autore della rivendicazione e non di un dato confermato dalle autorità.
Tutto era partito dalla Pec della Prefettura di Reggio
La vicenda era emersa a metà settembre. Utilizzando una casella di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, gli attaccanti si erano presentati a Revolut come appartenenti alle autorità italiane, formulando richieste di informazioni nell’ambito di una presunta attività investigativa. La fintech aveva così consegnato documenti d’identità, Iban, selfie utilizzati per la verifica dell’identità e cronologie delle transazioni di centinaia di clienti. I sistemi informatici di Revolut e i fondi depositati sui conti, secondo quanto comunicato dalla società, non erano stati direttamente violati: il punto debole era stata la richiesta apparentemente istituzionale proveniente dalla Pec compromessa. La Procura di Reggio Calabria ha aperto un’inchiesta ipotizzando l’accesso abusivo a un sistema informatico di pubblico interesse. Sul caso si è attivata anche la Direzione nazionale antimafia e antiterrorismo, mentre la Polizia postale sta cercando di ricostruire modalità e ampiezza dell’attacco. Già nei giorni scorsi gli investigatori stavano monitorando il dark web proprio nell’eventualità che i dati finissero in vendita. (redazione@corrierecal.it)
Il Corriere della Calabria è anche su WhatsApp. Basta cliccare qui per iscriverti al canale ed essere sempre aggiornato